Domain ocet.de kaufen?
Wir ziehen mit dem Projekt
ocet.de um.
Sind Sie am Kauf der Domain
ocet.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ocet.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
VINFER ZERO Entkalker Reinigungsmittel 750mlVINFER ZERO Entkalker 750ml ZERO - Die Palette von Lösungen auf der Grundlage natürlicher Extrakte, freundlich zu Gesundheit und Sicherheit, die den Respekt für die Natur, Nachhaltigkeit und die Kreislaufwirtschaft zu fördern. Bietet höchste Qualität, ohne auf den Umweltschutz zu verzichten. Seine kraftvolle Formel reinigt und entkalkt den stärksten Schmutz und verhindert die Bildung von Kesselstein, Kalkablagerungen und Rost. Ideal für die tägliche Reinigung des Badezimmers: Wasserhähne, Duschen, Fliesen, Badewannen, etc. Allergenfreie Duftstoffe Nicht an Tieren getestet Dermatologisch getestet Wiederverwertbare Ecoembes-Verpackung6,64 €*Versand: 17,85 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Sahne oder Essig-Öl-Dressing?
Das hängt von persönlichen Vorlieben und dem Gericht ab. Sahne eignet sich gut für cremige Salate oder Dressings, während Essig-Öl-Dressing eine leichtere und frischere Option ist, die gut zu grünen Salaten passt. Es kann auch eine Kombination beider Dressings verwendet werden, um den Geschmack zu variieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Marinade und Dressing?
Eine Marinade wird verwendet, um Fleisch, Fisch oder Gemüse vor dem Kochen einzuweichen und mit Geschmack zu versehen. Sie besteht oft aus Öl, Essig, Gewürzen und Kräutern. Ein Dressing hingegen wird verwendet, um Salate zu würzen und zu verfeinern. Es besteht in der Regel aus Öl, Essig oder Zitronensaft, Senf, Gewürzen und Kräutern. **


Kann man Salat mit Essig-Dressing einfrieren?
Es ist nicht empfehlenswert, Salat mit Essig-Dressing einzufrieren. Salatblätter haben einen hohen Wassergehalt und werden beim Einfrieren und Auftauen matschig. Das Dressing kann auch seine Konsistenz und Geschmack verändern. Es ist am besten, den Salat frisch zuzubereiten und das Dressing separat hinzuzufügen, wenn er serviert wird. **
Welcher Essig hat wenig Säure?
Welcher Essig hat wenig Säure? Essig mit wenig Säure ist in der Regel milder im Geschmack und eignet sich daher gut für empfindliche Gaumen oder für Gerichte, bei denen der Essiggeschmack nicht zu dominant sein soll. Ein Beispiel für einen Essig mit wenig Säure ist der Reisessig, der häufig in der asiatischen Küche Verwendung findet. Auch Apfelessig und Balsamico-Essig können als weniger sauer wahrgenommen werden im Vergleich zu Essigsorten wie Weißweinessig oder Rotweinessig. Letztendlich hängt die Säuremenge im Essig auch von der Herstellung und Reifung ab. **
Top-Angebote
Produkte zum Begriff Botnet:
-
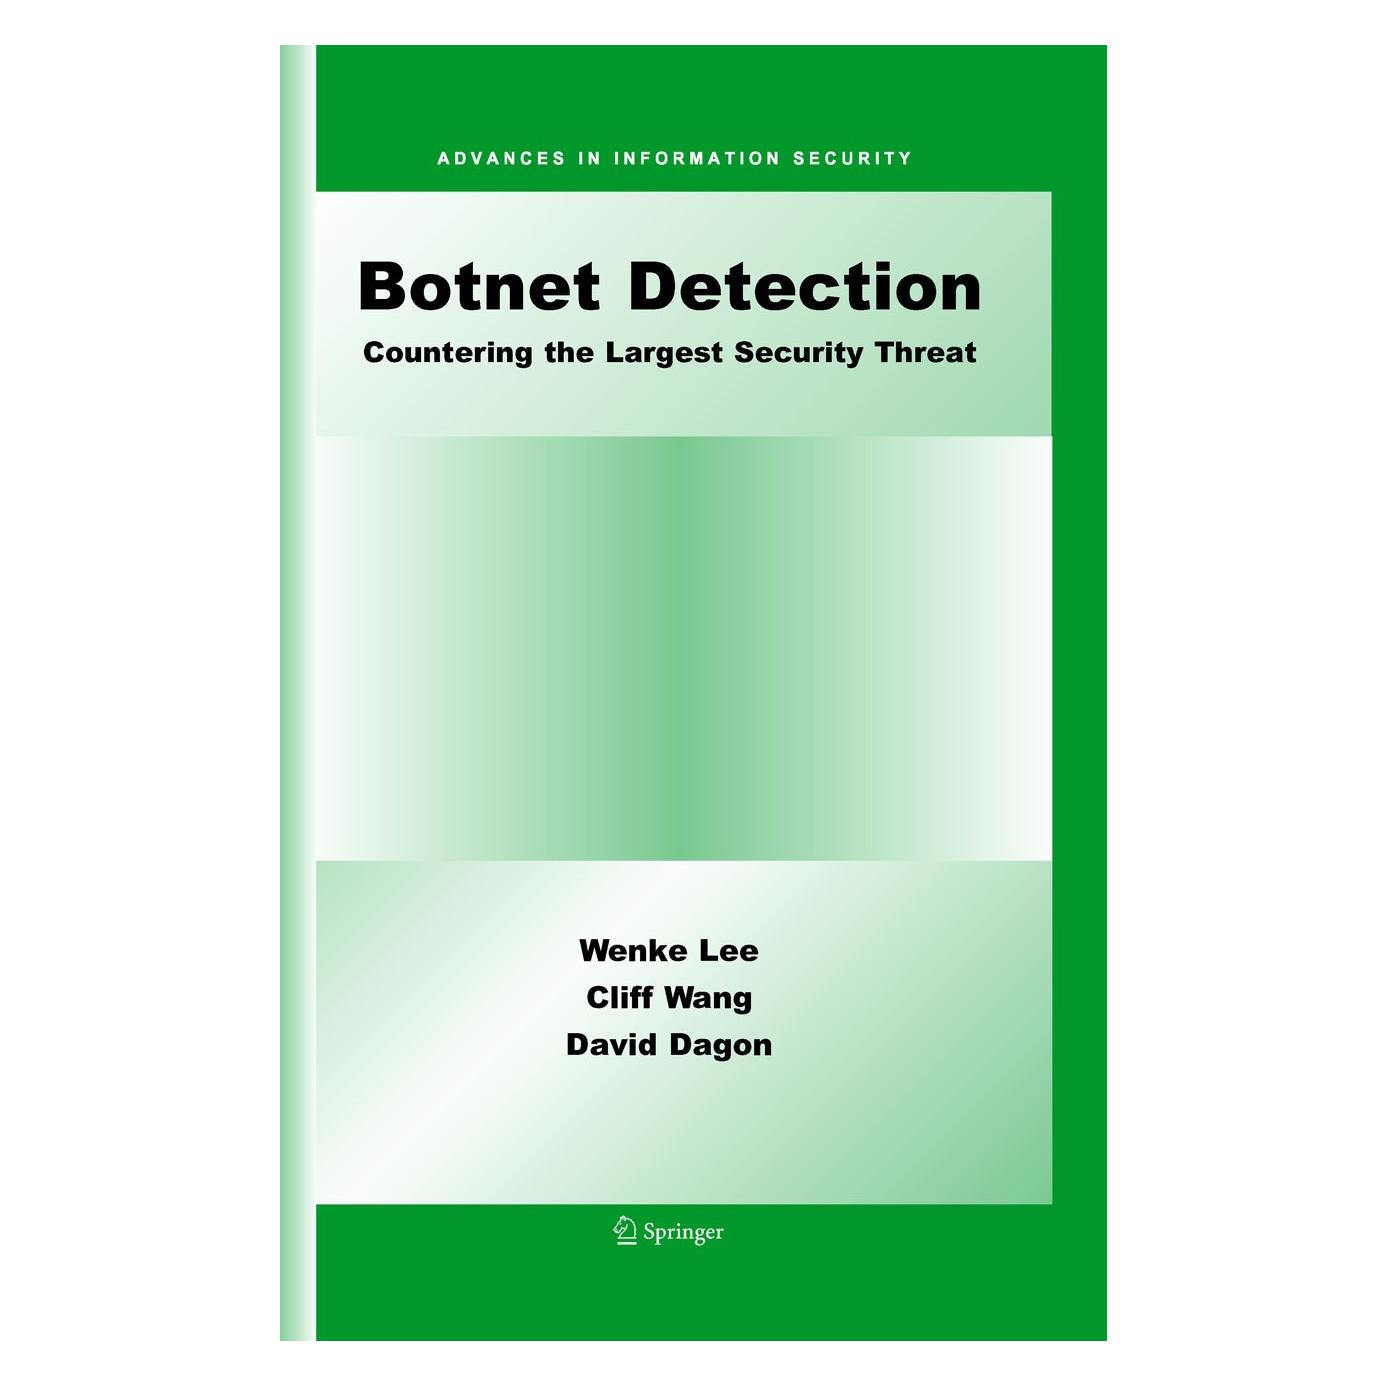
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Essig, Janina: Grüne NudgesGrüne Nudges , Green nudging aims to foster environmentally friendly behaviour and attitudes by simply reshaping the context of decision making. Janina Essig analyses the performance potential and limitations of this new regulatory tool and points to the role and function green nudging could play in the mix of environmental instruments. , Rück- & Bremsleuchten > Beleuchtung , Auflage: 1. Auflage, Erscheinungsjahr: 20240830, Produktform: Kartoniert, Titel der Reihe: Recht der Nachhaltigen Entwicklung##, Autoren: Essig, Janina, Auflage: 24001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 324, Themenüberschrift: LAW / Constitutional, Keyword: Homo Oeconomicus; Instrumentenmix; Nudging; Umweltbewusstsein; Verhaltensökonomik; edukatorisches Staatshandeln; Ökokrise, Fachschema: Verwaltungsrecht - Verwaltungssachen~Öffentliches Recht, Fachkategorie: Öffentliches Recht, Region: Deutschland, Warengruppe: TB/Öffentliches Recht, Fachkategorie: Verwaltungsrecht und Verwaltungspraxis, Seitenanzahl: XX, Seitenanzahl: 304, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mohr Siebeck GmbH & Co. K, Verlag: Mohr Siebeck GmbH & Co. K, Verlag: Mohr Siebeck GmbH & Co. KG, Länge: 233, Breite: 157, Höhe: 20, Gewicht: 489, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Sahne oder Essig-Öl-Dressing?
Das hängt von persönlichen Vorlieben und dem Gericht ab. Sahne eignet sich gut für cremige Salate oder Dressings, während Essig-Öl-Dressing eine leichtere und frischere Option ist, die gut zu grünen Salaten passt. Es kann auch eine Kombination beider Dressings verwendet werden, um den Geschmack zu variieren. **
Ähnliche Suchbegriffe für Botnet
-
VINFER ZERO Entkalker Reinigungsmittel 750mlVINFER ZERO Entkalker 750ml ZERO - Die Palette von Lösungen auf der Grundlage natürlicher Extrakte, freundlich zu Gesundheit und Sicherheit, die den Respekt für die Natur, Nachhaltigkeit und die Kreislaufwirtschaft zu fördern. Bietet höchste Qualität, ohne auf den Umweltschutz zu verzichten. Seine kraftvolle Formel reinigt und entkalkt den stärksten Schmutz und verhindert die Bildung von Kesselstein, Kalkablagerungen und Rost. Ideal für die tägliche Reinigung des Badezimmers: Wasserhähne, Duschen, Fliesen, Badewannen, etc. Allergenfreie Duftstoffe Nicht an Tieren getestet Dermatologisch getestet Wiederverwertbare Ecoembes-Verpackung6,64 €*Versand: 17,85 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was ist der Unterschied zwischen Marinade und Dressing?
Eine Marinade wird verwendet, um Fleisch, Fisch oder Gemüse vor dem Kochen einzuweichen und mit Geschmack zu versehen. Sie besteht oft aus Öl, Essig, Gewürzen und Kräutern. Ein Dressing hingegen wird verwendet, um Salate zu würzen und zu verfeinern. Es besteht in der Regel aus Öl, Essig oder Zitronensaft, Senf, Gewürzen und Kräutern. **
-
Kann man Salat mit Essig-Dressing einfrieren?
Es ist nicht empfehlenswert, Salat mit Essig-Dressing einzufrieren. Salatblätter haben einen hohen Wassergehalt und werden beim Einfrieren und Auftauen matschig. Das Dressing kann auch seine Konsistenz und Geschmack verändern. Es ist am besten, den Salat frisch zuzubereiten und das Dressing separat hinzuzufügen, wenn er serviert wird. **
-
Welcher Essig hat wenig Säure?
Welcher Essig hat wenig Säure? Essig mit wenig Säure ist in der Regel milder im Geschmack und eignet sich daher gut für empfindliche Gaumen oder für Gerichte, bei denen der Essiggeschmack nicht zu dominant sein soll. Ein Beispiel für einen Essig mit wenig Säure ist der Reisessig, der häufig in der asiatischen Küche Verwendung findet. Auch Apfelessig und Balsamico-Essig können als weniger sauer wahrgenommen werden im Vergleich zu Essigsorten wie Weißweinessig oder Rotweinessig. Letztendlich hängt die Säuremenge im Essig auch von der Herstellung und Reifung ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.